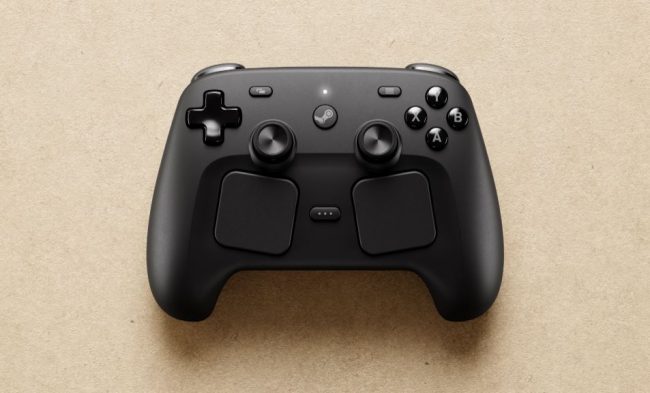
EU-ejere af Steam Machine og Steam Controller er blevet kontaktet af Valve, der advarer dem om indgående falske beskeder i kølvandet på et cyberangreb på en af virksomhedens logistikpartnere, CEVA Logistics. Angrebet fandt sted i sidste uge og kompromitterede oplysninger fra Valve-brugere i EU.
Der er ikke blevet skaffet adgang til betalingsoplysninger eller adgangskoder, men kundernes navne, adresser, telefonnumre, e-mailadresser og mere kan være endt i hackernes hænder. Via Digital Foundry har Valve sidenhen sendt en besked til Steam Machine- og Steam Controller-ejere i EU og bedt dem om at forvente forsøg fra hackerne på at indsamle yderligere personlige oplysninger.
"Expect fake messages - email, SMS or phone - that mention your hardware order and appear to come from Steam, Valve or a delivery company. They may quote your address back to you to prove they're genuine. They may ask you to confirm a delivery, pay a small customs or redelivery fee, or sign in somewhere to "verify" your order. Treat all of them as fake," skriver Valve.
Selskabet oplyser desuden, at det er "pressing CEVA for the full scope of what was taken and how, and we are in the process of notifying the data protection authorities in the countries affected." Det bemærkes, at eksterne efterforskere er blevet tilkaldt, og at alle berørte systemer er blevet taget offline af CEVA, siden angrebet fandt sted.
Kort sagt: Hold øje med dine e-mails, hvis du ejer Valve-hardware i Europa, og vær på vagt over for alt, der forsøger at franarre dig dine personlige oplysninger.