
Måske husker du hvordan en tysk hacker tilbage i 2003 brød ind i Valves netværk, stjal ufærdig udgave af Half-Life 2, inklusiv kildekode, grafik, modeller, baner og så videre, og lækkede det hele ud på nettet. Det er måske det mest kendte og højest profilerede hacker-angreb på et firma i spilbranchen nogensinde, men det er langt fra det eneste.
Hvor det meste spilrelaterede hacking i dag drejer sig om at kapre folks konti i spil som World of Warcraft eller Diablo III og sælge deres virtuelle ejendele for profit, så er selskaberne bag spillene også mål for hackere. Og selvom intet angreb har fået så meget omtale som det på Valve for et årti siden, så sker den slags angreb stadig, og de bliver mere og mere sofistikerede.
Computersikkerhedsfirmaet Kaspersky kom på sporet af en af disse grupper, i branchen døbt Winnti, i efteråret i 2011. Her fik de nemlig nys om et stykke malware, en såkaldt trojaner, der giver hackeren adgang til den computer, den kører på, der var blevet sendt ud til tusindvis af spillere gennem en automatisk opdatering til et MMO-spil.
Den var tilsyneladende blevet sendt ud ved en fejl, og lå bare stille på brugernes computere, da opdateringen til MMO-spillet ikke startede trojaneren. Men udover at pege på, at der tydeligvis var noget galt hos udvikleren af MMO'et, var den også overraskende af andre årsager. Det var nemlig første gang, Kaspersky så en 64-bit trojaner, der gemte sig bag en signeret driver.
Og hvad betyder det så? Jo, moderne Windows-systemer kræver i de fleste tilfælde, at alle drivere er signeret med et digitalt certifikat, en slags blåstempel der skal sikre, at når du installerer en driver til fx dit grafikkort, så kommer den rent faktisk fra Nvidia eller AMD, og ikke bare nogen, der udgiver sig for at være dem.
Med andre ord var det altså lykkedes Winnti-gruppen at stjæle et af disse certifikater fra en velrenommeret udvikler. Faktisk havde de stjålet adskillige. Kaspersky gik til de pågældende firmaer, såvel som certifikat-udbyderen Verisign, og fik certifikaterne tilbagekaldt, så de ikke længere kunne bruges.
I efteråret 2012 kunne Kaspersky se Winnti-gruppen rumstere igen. De blev nemlig kontaktet af en spiludvikler, der havde bemærket noget mystisk trafik på deres netværk, og gerne ville have hjælp til at opklare hvad der var i gære. Fra de inficerede maskiner kunne de se, at det var Winnti-folkene, der var i gang igen, og så begyndte det store detektivarbejde. Hvordan var netværket blevet inficeret? Hvor sendte de data hen? Hvilke data havde de stjålet? Og hvem stod bag?
Infektionen var sket via en vedhæftet fil i en email, forklarer Christian Funk fra Kaspersky, da vi taler med ham. Ja, vi har alle lært at man ikke skal åbne vedhæftede filer fra fremmede, men det var heller ikke tilfældet her. I stedet lå filen i en mail, der påstod at være fra firmaets økonomichef, handlede om kommende lønnedgange, og i øvrigt var skrevet på perfekt engelsk. I sig selv gjorde malwaren i email'en ikke det store - men den hentede mere malware, der gav hackerne fuld adgang til de computere, der var inficerede.
Kasperskys analytikere begyndte at dissekere den malware, der var blevet installeret, og fandt ud af flere ting. Blandt andet fandt de ud af at hackerne sandsynligvis var kinesiske, dels ud fra kinesiske kommentarer i hackernes kode, dels ud fra de servere, programmerne sendte deres data til. De fandt også ud af hvordan hackerne sendte kommandoer til malwaren fra email'en, så den vidste hvor den skulle hente opdateringer og nye programmer. Det skete gennem mikroblogs som tjenesten Baidu, hvor de lavede indlæg, der for almindelige folk bare ligner tilfældige tal og bogstaver, men for computerprogrammerne bestod af instruktioner og kommandoer. "Kontakt serveren på denne adresse for yderligere instrukser", kort sagt.
Kasperskys analytikere fandt hurtigt ud af, at hackerne havde brugt de samme brugernavne ikke kun på disse instruktionsblogs, men også på forummer og videosider rundt omkring. Der tegnede sig hurtigt et mønster, fortæller Funk. Blandt andet postede de i hacker-forummer, lavede instruktionsvideoer i brug af visse værktøjer, og solgte også en masse ting på diverse internethandelssider. Alt fra solbriller til dunjakker til - sjovt nok - spilmotorer og serverkode, de påstod var "kompatibelt" med bestemte MMO-spil. Hvilket nok snarere betød at de havde stjålet kildekode, assets og meget mere fra studierne bag de pågældende spil.
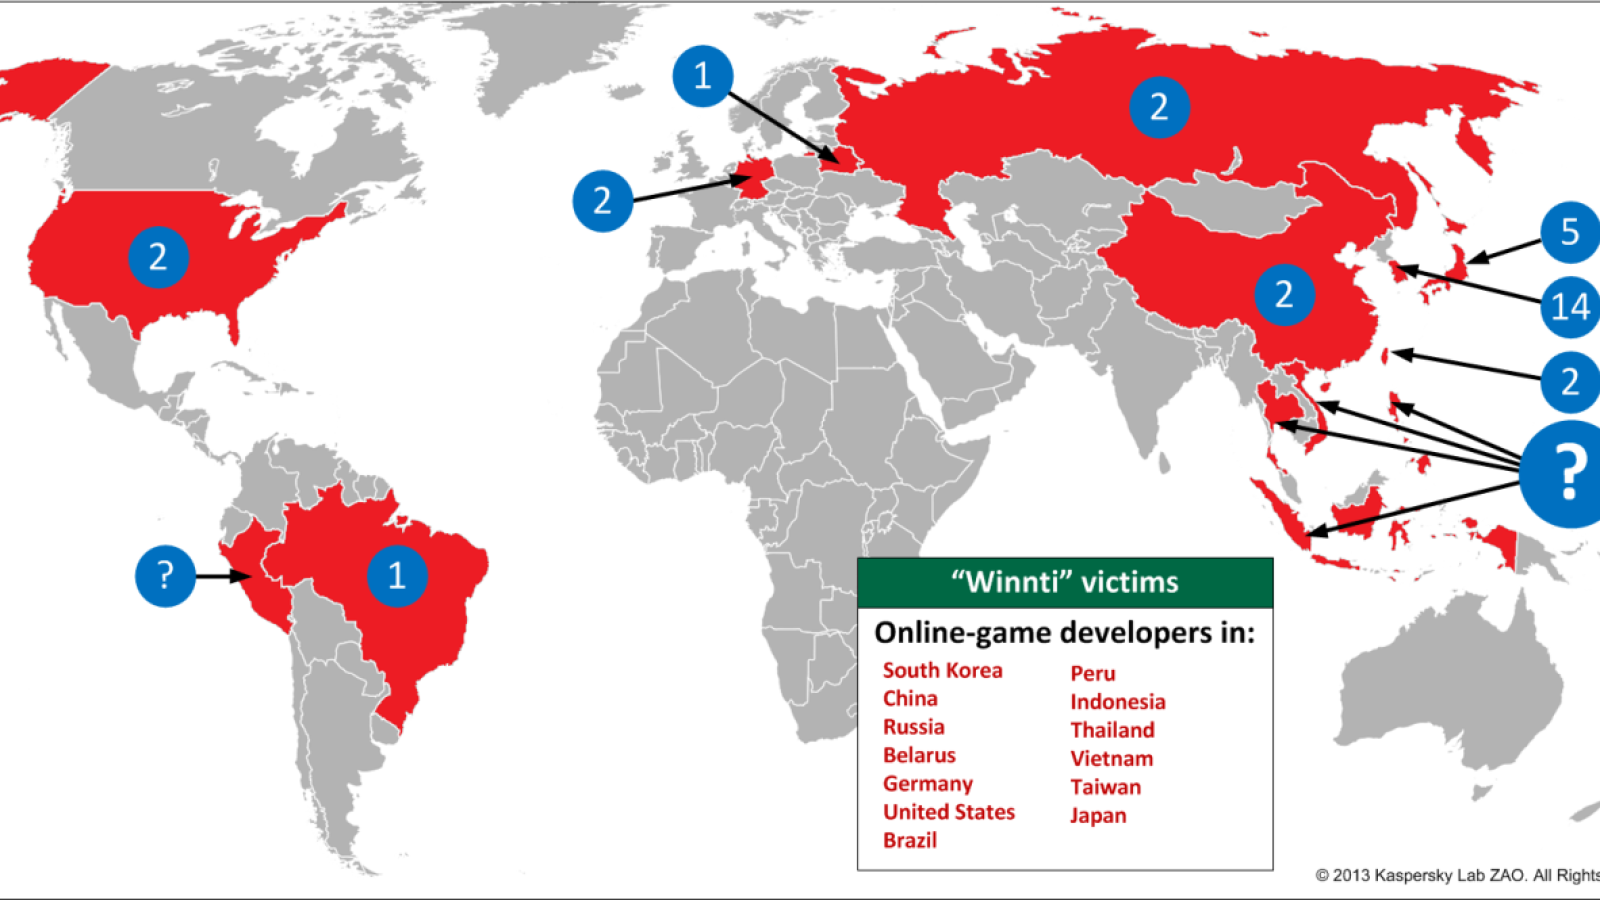
Ved at optrevle kommandoserverne og de servere, den stjålne data blev sendt til, kunne Kaspersky se, at Winnti-folkene havde trængt ind hos mindst 35 spilselskaber verden over. Nogle kunne de indentificere ud fra filnavnene på malwaren (målets initialer var del af navnet), men andre kunne de ikke genkende.
Desværre er det ikke lykkedes Kaspersky - eller nogen andre, så vidt vides - at finde frem til hvem der gemmer sig bag brugernavnene. Altså opererer Winnti-gruppen sandsynligvis stadig. Deres metoder - rootkits og drivere signeret med stjålne men ellers pålidelige certifikater, de målrettede og troværdige e-mails, og den langsigtede natur i angrebene, der har samlet data over længere tid - er alle sammen udtryk for et raffinement, der normalt er forbeholdt hackerangreb på militærinstitutioner, ambassader eller de største tech-virksomheder på højeste plan. Men den slags er åbenbart også hverdag i spilbranchen, nu.